16 сентября 2026 года компании Compliance Control и Rakasta провели в Бишкеке «Киберзавтрак: “вкусные” вопросы по ИБ и кофе». Встреча состоялась при участии Союза банков Кыргызстана и Международной ассоциации Кибербезопасности Финтеха в Novotel Bishkek City Center и была посвящена была посвящена практическим вопросам построения информационной безопасности: от международных стандартов и пентестов до безопасной разработки и работы SOC.
Среди гостей бизнес-завтрака представители бизнеса, руководители и специалисты по информационным технологиям и информационной безопасности. Формат объединил экспертные выступления и открытую дискуссию, в рамках которой участники смогли обсудить актуальные задачи ИБ и обменяться практическим опытом.
В центре деловой программы оказались практические вопросы кибербезопасности: соответствие международным стандартам, оценка защищенности инфраструктуры и приложений, безопасная разработка цифровых продуктов, а также организация непрерывного мониторинга угроз.
Мероприятие открыл Рустам Сарыбаев, директор Академии устойчивого развития Союза банков Кыргызстана.
«Информационная безопасность сегодня — это уже не только вопрос IT-подразделений. Это вопрос устойчивости бизнеса, защиты клиентов, данных и доверия к финансовой системе в целом. Поэтому особенно важно, что мы говорим не только о стандартах и требованиях, но прежде всего о практических инструментах и реальном опыте: от защиты инфраструктуры и безопасной разработки до построения эффективного SOC. Уверен, что открытый формат общения позволит участникам не только получить новые знания, но и обменяться решениями, которые можно применять на практике», — отметил Рустам Сарыбаев, директор Академии устойчивого развития Союза банков Кыргызстана.
Деловую программу продолжил Андрей Лупешко, директор по развитию бизнеса Compliance Control, который представил компетенции компании, международный опыт и основные направления работы в области информационной безопасности и ИБ-комплаенса.
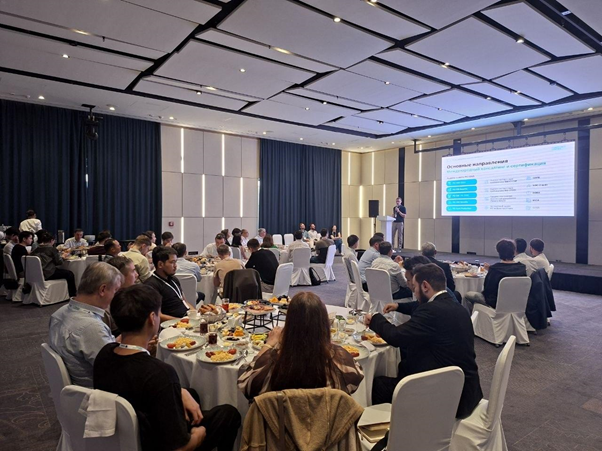
Андрей Лупешко, директор по развитию бизнеса Compliance Control, представляет компетенции, опыт и ключевые направления деятельности компании.
О применении международного стандарта ISO/IEC 27001:2022 рассказала Анастасия Платонова, эксперт ИБ международного консалтинга Compliance Control. В своем выступлении она рассмотрела практические аспекты выполнения требований стандарта и построения системы управления информационной безопасностью.
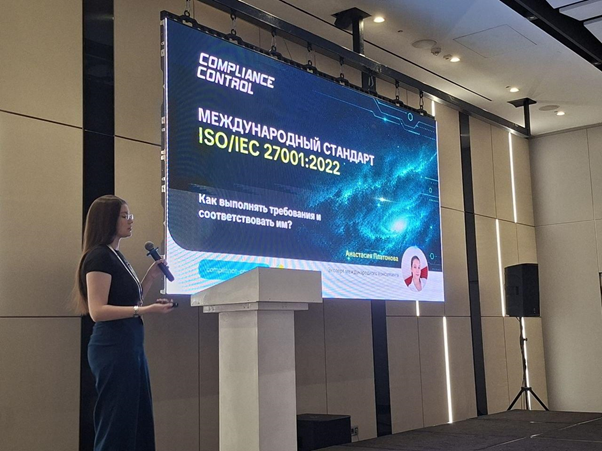
Анастасия Платонова, эксперт ИБ международного консалтинга Compliance Control, рассказывает о практическом применении ISO/IEC 27001:2022.
Отдельный блок программы был посвящен пентесту как инструменту повышения защищенности инфраструктуры и мобильных приложений. Участники обсудили роль регулярного анализа защищенности в выявлении уязвимостей и снижении рисков до того, как ими смогут воспользоваться злоумышленники.
Тему безопасности цифровых продуктов продолжил Виктор Кривецкий, эксперт по безопасной разработке Compliance Control. В докладе «Как встроить безопасность в создание цифровых продуктов: от ИБ-контролей к Secure SDLC» он рассказал о том, как интегрировать требования безопасности непосредственно в процессы разработки и учитывать их на разных этапах жизненного цикла продукта.
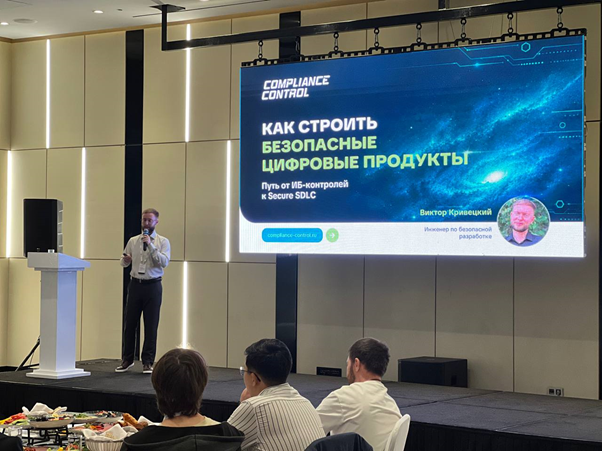
Виктор Кривецкий, эксперт по безопасной разработке Compliance Control, рассказывает о переходе от отдельных ИБ-контролей к Secure SDLC.
Завершающий экспертный блок был посвящен сервисам информационной безопасности и роли SOC. Семен Кошелев, технический директор MSSP-направления Rakasta, рассказал о подходах к непрерывному мониторингу событий ИБ, управлению уязвимостями и контролю защищенности инфраструктуры.
«Современная информационная безопасность уже не может состоять из отдельных, не связанных между собой мер. Компаниям важно выстраивать непрерывный процесс: видеть происходящее в инфраструктуре, своевременно выявлять уязвимости, анализировать события и реагировать на потенциальные угрозы. SOC в этой модели становится центром, который объединяет технологии, процессы и экспертизу специалистов в единую систему защиты», — отметил Семен Кошелев, технический директор MSSP-направления Rakasta.
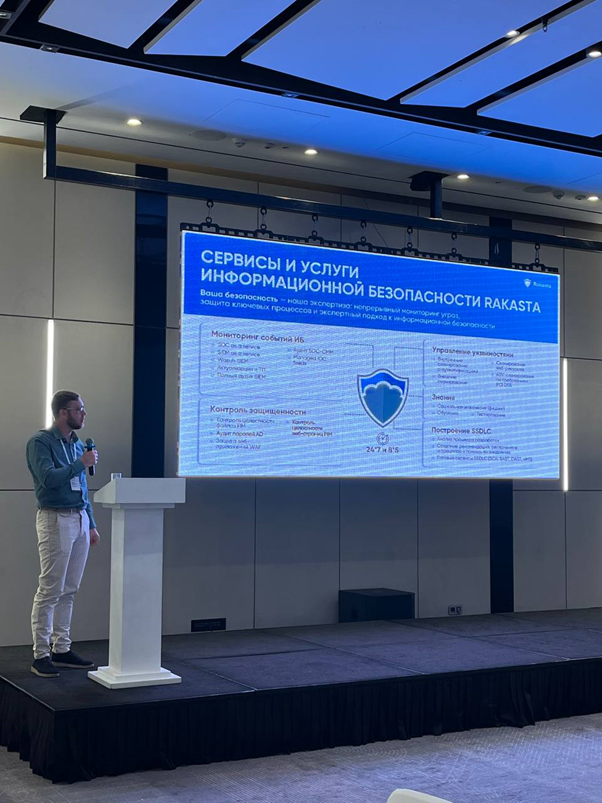
Семен Кошелев, технический директор MSSP-направления Rakasta, выступает с докладом о сервисах информационной безопасности и роли SOC.
После экспертной части участники продолжили обсуждение в формате открытой дискуссии и свободного общения. Такой формат позволил перейти от общих вопросов информационной безопасности к конкретным задачам, с которыми сегодня сталкиваются компании при развитии цифровой инфраструктуры и продуктов.
Проведение «Киберзавтрака» в Бишкеке стало частью работы Compliance Control и Rakasta по развитию профессионального диалога в области информационной безопасности и обмену практической экспертизой с бизнесом и ИБ-сообществом Центральной Азии.
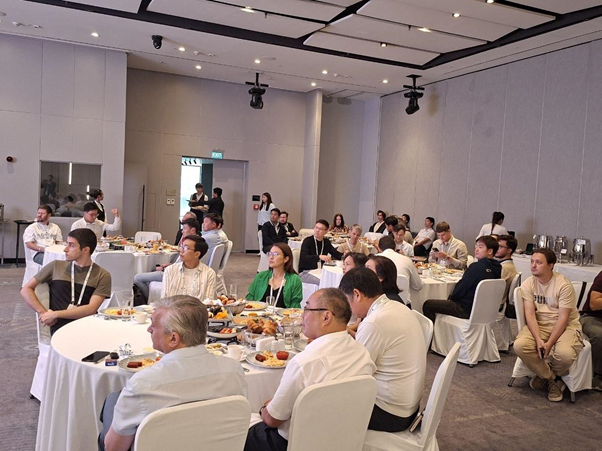
Участники «Киберзавтрака» Compliance Control и Rakasta в Бишкеке, 16 сентября 2026 года.
Compliance Control и Rakasta работают в области информационной безопасности, международного ИБ-комплаенса и консалтинга. В числе направлений деятельности компаний: международная сертификация и аудит, PCI DSS, ISO 27001, анализ защищенности и пентест, безопасная разработка, SOC/MSSP и другие направления информационной безопасности.